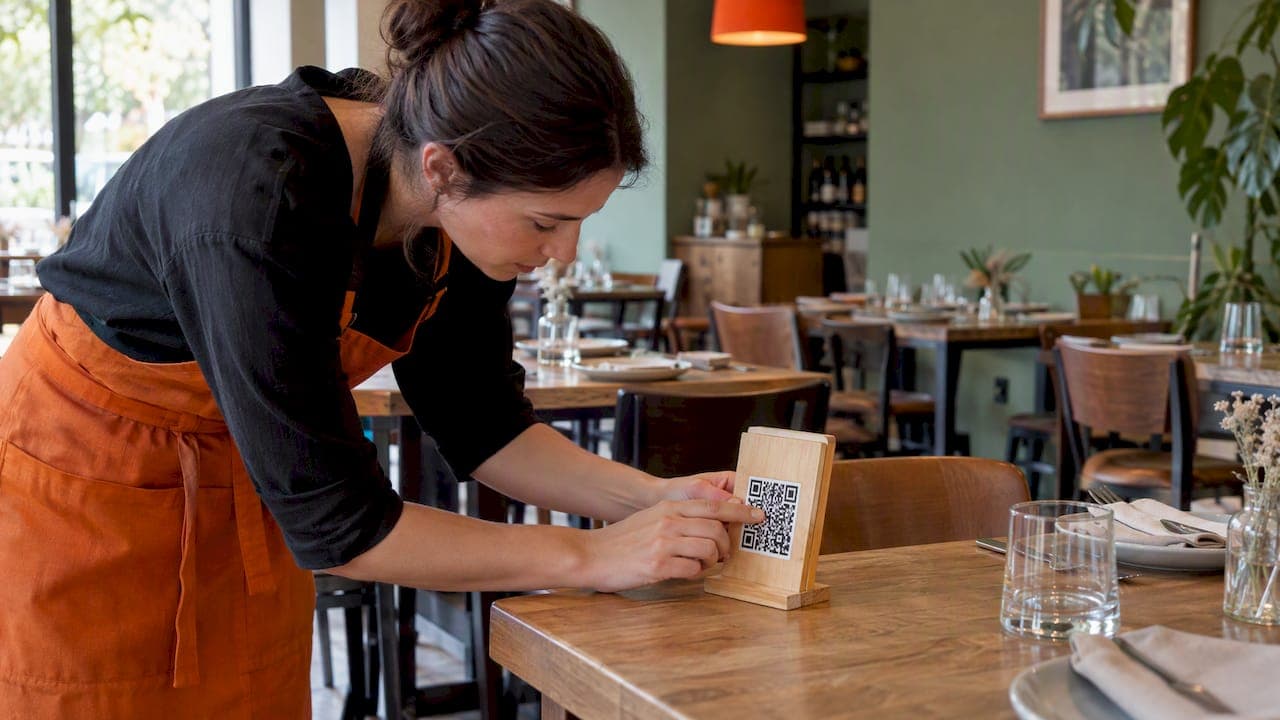
Un menú QR es seguro cuando el código que está en la mesa lleva de verdad a la dirección del restaurante o de su plataforma, y cuando nadie ha pegado otro encima. El riesgo real no está en la tecnología, sino en el código físico que puede manipularse y en la falta de revisión. Con una rutina sencilla de inspección, una dirección web propia y cuentas bien protegidas, el restaurante reduce casi todo el peligro. Y el comensal puede comprobarlo en cinco segundos antes de pedir.
En resumen
- El fraude con códigos QR (el llamado quishing) consiste en llevar a la persona a una web falsa que roba datos o instala malware, según el FBI.
- El ataque más común en un local es físico: una pegatina falsa colocada sobre el QR original. Revisar mesas, menús y paredes con regularidad lo evita.
- Antes de abrir un código, el cliente debe mirar la URL. Si no coincide con el restaurante o si pide contraseñas o tarjeta sin motivo, no debe seguir.
- Si ya se introdujeron datos, hay que cambiar contraseñas, activar la verificación en dos pasos, revisar cuentas y reportar el caso cuanto antes.
Tabla de contenidos
- Qué riesgos tiene un código QR en un restaurante
- Cómo reconocer un QR manipulado antes de abrirlo o pagar
- Cómo proteger los códigos QR de tu restaurante
- Protege también las cuentas y al personal
- Cómo mantener la comodidad del pedido por QR sin bajar la guardia
- Nuestra perspectiva
- Qué hacer si alguien escaneó un QR fraudulento
- Menú QR con pedidos desde la mesa, pensado para el día a día
- Preguntas frecuentes
- Fuentes
Qué riesgos tiene un código QR en un restaurante
Un código QR es solo una forma de escribir una dirección web. No lleva virus por sí mismo: lo que importa es adónde apunta. El problema aparece cuando un delincuente consigue que esa dirección sea otra.
El Centro de Quejas de Delitos en Internet del FBI (IC3) explica que un QR manipulado puede dirigir a sitios maliciosos que roban credenciales o datos financieros, instalar malware y redirigir pagos hacia los delincuentes. La Comisión Federal de Comercio (FTC) lo describe de forma parecida: un código fraudulento puede llevar a una web falsificada que se queda con cualquier dato que introduzcas o instala software que sustrae información.
En un restaurante, los escenarios típicos son tres:
- Pegatina superpuesta. Alguien cubre el QR de la mesa con otro. El comensal cree que abre la carta y llega a una página que imita un pago o un inicio de sesión.
- Página clonada. Un sitio que copia el nombre, el logotipo y los platos del local para cobrar pedidos o capturar tarjetas.
- Suplantación hacia el restaurante. Falsos agentes de soporte de una plataforma de reparto o de pedidos que contactan al gerente y piden credenciales o códigos de verificación.
La FTC presenta el quishing como ingeniería social: el atacante crea urgencia o inventa un problema para que la persona escanee sin pensar en el destino. Por eso la mejor defensa es un hábito, no una herramienta: parar un momento y mirar la dirección.
Un dato práctico: el QR no es más peligroso que un enlace en un correo o un mensaje de texto. Lo que lo hace más difícil de juzgar es que el ojo humano no puede leer el destino a simple vista. Esa es la razón por la que las autoridades insisten tanto en que el teléfono muestre la dirección antes de abrirla y en que la persona la lea.
Cómo reconocer un QR manipulado antes de abrirlo o pagar
Esta sección sirve para los dos lados de la mesa. El comensal puede aplicarla en segundos y el personal puede enseñarla a cada camarero nuevo.
Revisa el código físico
El FBI recomienda comprobar que el QR físico no tenga una pegatina superpuesta. Pasa el dedo por el borde: si se levanta, si el papel tiene un grosor distinto al del soporte o si el código parece añadido sobre el diseño, avisa al personal. Un código bien integrado en un soporte impreso o grabado en la mesa es más difícil de tapar sin que se note.
Lee la dirección que muestra el teléfono
La cámara de la mayoría de los teléfonos muestra una vista previa de la URL antes de abrirla. La FTC aconseja inspeccionar esa dirección y buscar errores ortográficos o letras intercambiadas. El FBI añade que un dominio malicioso puede parecerse al legítimo mediante errores tipográficos o letras cambiadas. Pregúntate:
- ¿El dominio corresponde al restaurante o a la plataforma de menús que usa?
- ¿Hay letras raras, guiones de más o una terminación inesperada?
- ¿La página que carga es una carta, o te pide iniciar sesión sin motivo?
Desconfía de lo que te pide la página
Una carta digital muestra platos y precios. Si al escanear te piden una contraseña, datos de acceso o información bancaria antes de ver el menú, el FBI recomienda desconfiar. Lo mismo vale para mensajes con prisa o condiciones poco claras. La FTC aconseja desconfiar de mensajes inesperados que presionan para actuar con urgencia.
Si vas a pagar, no te fíes del código
Para pagar, el FBI sugiere escribir manualmente una URL conocida y fiable en lugar de seguir el enlace de un QR. En la práctica: si el restaurante cobra desde la mesa, usa la dirección que aparece en el ticket, en la web oficial del local o en la aplicación de tu banco, y comprueba que coincide.
El mismo organismo aconseja no escanear códigos encontrados al azar ni los recibidos por correo o texto salvo que se confirme que son legítimos. En un restaurante, eso se traduce en una regla simple: escanea el código de tu mesa, no el de un folleto suelto en la puerta ni el de un mensaje inesperado.
Cómo proteger los códigos QR de tu restaurante
La seguridad de un menú QR se sostiene sobre pocas costumbres, pero hay que repetirlas. Estas son las que más reducen el riesgo.
1. Inspecciona los códigos con una rutina fija
La publicación del sector Total Food recomienda revisar periódicamente los códigos en mesas, menús, adhesivos y paredes, y también el exterior del local, para detectar códigos no autorizados. Convierte eso en una tarea concreta: la persona que abre el turno repasa cada mesa y la que cierra, otra vez. Anota la fecha y quién lo hizo. Si usas soportes de acrílico o mesas con el código grabado, el trabajo es más fácil porque una pegatina nueva se nota enseguida. Si necesitas una guía de cuidado del código físico, tenemos una guía de mantenimiento de códigos QR con ideas de soportes y revisión.
2. Usa un código que apunte a una dirección que controlas
Cuanto más corta y reconocible sea la dirección, más fácil será que el cliente note una falsa. Que el código lleve a una URL estable que tú puedas explicar (por ejemplo, la web del local o la de tu plataforma de menús) permite además cambiar la carta sin reimprimir nada. Así evitas tener que sustituir códigos físicos cada vez que cambias un plato y reduces los momentos en que alguien podría colocar uno falso entre dos cambios. Más sobre ese enfoque en nuestra guía de menú online con código QR.
3. Vigila quién usa tu nombre
Total Food también aconseja vigilar webs que usen de forma fraudulenta el nombre o el logotipo del restaurante. Busca de vez en cuando el nombre del local en el buscador y en redes. Si encuentras una página que no es tuya y que pide pagos o datos, repórtala al servicio de alojamiento o a la plataforma donde aparece.
4. Dile a tus clientes qué es lo normal
Un cartel sencillo en la mesa, con algo como "Nuestro menú se abre en esta dirección" y el dominio exacto, convierte a cada cliente en un revisor. Es una medida barata y eficaz, porque el comensal compara en un vistazo lo que ve con lo que debería ver.
5. Elige bien dónde se hace el pedido y el pago
Si el menú incluye pedidos desde la mesa, comprueba que el pago se procese en un entorno de pago reconocido y que la plataforma no te obliga a guardar datos de tarjeta en sistemas propios. Para el tratamiento de datos de los clientes, repasa nuestra guía sobre privacidad de datos en menú QR.
Protege también las cuentas y al personal
Un QR falso en una mesa es visible. Un correo falso al gerente no lo es, y suele hacer más daño porque da acceso a cuentas del negocio.
El Instituto Nacional de Estándares y Tecnología (NIST) recomienda a las pequeñas empresas formar al personal para reconocer y reportar phishing, mantener el antivirus actualizado, configurar filtros y autenticación del correo, activar la autenticación multifactor (MFA) y cambiar de inmediato las contraseñas afectadas tras un incidente. Para un restaurante, esto se traduce en:
- MFA en todo lo importante: correo del negocio, cuenta bancaria, plataforma de menú y de reparto, punto de venta.
- Contraseñas únicas y fuertes, mejor con un gestor, y nunca compartidas en un grupo de mensajería del equipo.
- Teléfonos y equipos actualizados. La FTC recomienda actualizar el sistema operativo del teléfono, usar contraseñas fuertes y activar la autenticación multifactor.
- Copias de seguridad probadas de la carta, los precios y los datos de pedidos, como señala el NIST en su material sobre reconocer y reportar phishing.
El propio NIST, en una presentación de 2024 para pymes, pide un enfoque basado en el riesgo, conocer qué datos y qué usuarios tienes y aplicar defensas en capas en vez de confiar solo en la MFA. Dicho en llano: no hay una sola medida mágica, y cada capa cubre el fallo de la anterior.
Cuidado con el falso soporte técnico
La FTC advierte que algunos estafadores se hacen pasar por el soporte de servicios de reparto y piden a los restaurantes teléfono, correo, credenciales, número de Seguro Social, datos bancarios o códigos de verificación. Su consejo es contactar al proveedor mediante un número o un sitio web que hayas obtenido por tu cuenta. Es una regla que conviene fijar en el equipo: nadie legítimo necesita que le dictes un código de verificación por teléfono.
Cómo mantener la comodidad del pedido por QR sin bajar la guardia
La duda habitual de un gerente es si más seguridad significa más fricción para el comensal. No tiene por qué. Las medidas anteriores ocurren casi todas detrás de la barra: revisar códigos, proteger cuentas y formar al equipo. Lo que ve el cliente sigue siendo escanear y pedir.
Algunas decisiones ayudan a que ambas cosas convivan:
- Sin descargas ni registros para ver la carta. Si el comensal no tiene que instalar nada ni crear una cuenta, no hay credenciales que robar en ese paso. Es además la forma más rápida de pedir. Si quieres revisar el recorrido completo del cliente, mira cómo escanear un código QR para ver el menú.
- Carga ligera. Una página que abre rápido incluso con mala señal evita que el cliente busque "atajos" como links reenviados o menús en PDF antiguos que quedaron en internet.
- Un solo canal oficial. Usa siempre la misma dirección en la mesa, en tu web y en tus redes. Cuanto más consistente seas, más fácil es detectar lo que no encaja.
- Plan para la mala conexión. Si la señal falla en el local, ten una alternativa preparada. Lo explicamos en menú QR sin internet.
- Implantación ordenada. Un lanzamiento bien planificado evita códigos provisionales y soportes improvisados. Tienes los pasos en cómo implementar un menú QR sin errores.
También cuenta el diseño: un soporte claro, con el dominio escrito debajo del código, hace que el cliente sepa qué esperar. En diseño de menú QR para restaurantes hay ejemplos de cómo colocarlo.
Nuestra perspectiva
En Fowst vemos la seguridad del menú QR como parte del servicio, no como un añadido. Un restaurante no debería necesitar conocimientos técnicos para ofrecer una carta digital fiable a sus clientes.
Por eso nuestro menú funciona desde el navegador, sin aplicaciones ni registros para el comensal: menos pasos significa menos ocasiones de que alguien pida datos que no hacen falta. La carta se edita desde un editor visual y se actualiza sin cambiar el código impreso, de modo que el QR de la mesa puede quedarse donde está y ser revisado siempre con la misma rutina.
También pensamos en el equipo. Con un panel en tiempo real, pedidos individuales por mesa y gestión de sucursales, el gerente ve qué ocurre en cada local y no depende de papeles sueltos ni de mensajes por grupos. Nuestro objetivo es que el restaurante pueda implantar el sistema en menos de 24 horas y tener soporte técnico 24/7 en los planes avanzados cuando lo necesite.
Nuestro consejo es el mismo para cualquier local: un código que apunte a una dirección estable, una revisión de mesas en cada turno y cuentas protegidas con verificación en dos pasos. Con eso, el menú QR es una forma cómoda y segura de atender tanto a vecinos como a turistas, con más de 100 idiomas disponibles gracias a la integración con Google Translate.
Fowst.com
Qué hacer si alguien escaneó un QR fraudulento
Si ocurre, la rapidez cuenta. Estas son las acciones que recomiendan las autoridades de EE. UU., separadas por quién las hace.
Si eres cliente y escribiste datos
La FTC recomienda que quien haya introducido credenciales después de escanear un QR cambie la contraseña de inmediato, active la autenticación de dos factores, revise cuentas bancarias y tarjetas y valore una alerta o congelación de crédito. Si usabas esa misma contraseña en otros sitios, cámbiala también allí. Avisa a tu banco si diste datos de tarjeta.

Si crees que perdiste dinero, el FBI pide denunciarlo a la oficina local del FBI y reportar la actividad en IC3.gov. Ten presente que el FBI no garantiza que se recuperen los fondos transferidos, así que cuanto antes hables con tu banco, mejor.
Si eres el restaurante
- Retira el código falso y fotografíalo antes, con fecha y mesa. Es una prueba útil.
- Sustituye el QR por uno nuevo y revisa el resto del local.
- Avisa a tus clientes en redes y en la web con la dirección correcta.
- Contacta con tu banco si una cuenta del negocio pudo verse comprometida, vigila movimientos no autorizados y sigue tu plan de respuesta a incidentes, según el NIST.
- Notifica a los afectados si se comprometieron datos personales de clientes o proveedores, y consulta con el fiscal general de tu estado qué obligaciones de notificación de brechas se aplican. Esas reglas varían de un estado a otro.
- Cambia las contraseñas de las cuentas afectadas y activa MFA si aún no lo tenías.
No hace falta esperar a tener certeza total para actuar: retirar un código dudoso cuesta un minuto y evita problemas a todos los que se sienten después.
Menú QR con pedidos desde la mesa, pensado para el día a día
Si buscas una carta digital que se implante rápido, funcione sin aplicaciones y se actualice sin tocar los códigos de las mesas, en Fowst ofrecemos planes Básico, Delivery, Premium y Enterprise. Incluyen editor visual, pedidos desde la mesa, panel en tiempo real y menús en más de 100 idiomas. Puedes conocer los planes y empezar desde fowst.com.
Si quieres ver primero el panorama completo, empieza por nuestra guía y comparativa de menús QR o por la de menú QR sin contacto.
Preguntas frecuentes
¿Es seguro escanear el QR de la carta de un restaurante?
Por lo general sí, siempre que sea el código de tu mesa y la dirección que se muestra coincida con el restaurante o su plataforma. Comprueba que no haya una pegatina encima y que la página no te pida contraseñas ni datos bancarios para ver la carta. Si algo no encaja, avisa al personal.
¿Qué es el quishing y por qué se habla tanto de él?
Es el fraude que usa códigos QR para llevar a la víctima a una web falsa o a una descarga maliciosa. Se habla de él porque el destino no se ve a simple vista y porque el atacante puede colocar el código en un lugar público. Según la FTC, suele apoyarse en la urgencia para que la persona escanee sin revisar.
¿Puede un QR robar datos solo con escanearlo?
El escaneo en sí abre una dirección. El riesgo llega después, si la página falsa te hace escribir datos o descargar algo, como advierten el FBI y la FTC. Por eso conviene revisar la URL y no introducir credenciales en una página que no esperabas.
¿Cada cuánto debo revisar los códigos QR de mis mesas?
Lo razonable es hacerlo en cada turno, al abrir y al cerrar, y de forma más a fondo cuando cambies de soportes o de mesas. Total Food recomienda inspeccionar con regularidad mesas, menús, adhesivos y paredes. Registrar quién lo hizo y cuándo ayuda a que no se olvide.
¿Qué hago si un cliente me dice que su QR le llevó a una página rara?
Retira el código de esa mesa, hazle una foto y revisa el resto del local. Después sustitúyelo por uno nuevo y avisa a tus clientes de cuál es la dirección correcta. Si hubo datos personales o pagos de por medio, sigue los pasos de notificación y denuncia descritos arriba.
Fuentes
- FBI IC3: Cybercriminals Tamper with QR Codes to Steal Victim Funds
- FTC: Scammers hide harmful links in QR codes to steal your information
- FBI El Paso: Tech Tuesday, Building a Digital Defense Against QR Code Scams
- NIST: Phishing, guía para pequeñas empresas
- NIST: Recognizing and Reporting Phishing
- NIST: presentación de gestión de identidades para pymes
- FTC: Scammers impersonate delivery service support
- FTC: Scam alert, QR code on an unexpected package
- Total Food: How Restaurants Can Safeguard Against Rising QR Code Fraud