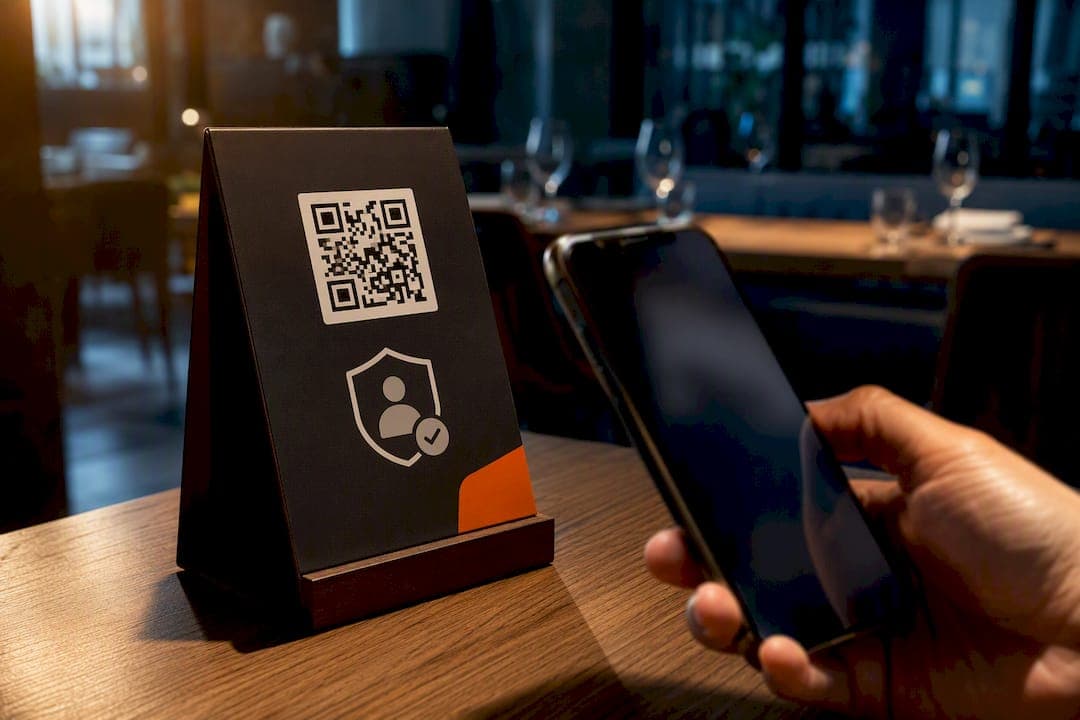
Para proteger la privacidad en un menú QR necesita tres cosas: una política de privacidad visible desde el propio menú, acceso servido siempre por HTTPS y una separación clara entre el consentimiento operativo y el de marketing. Añada minimización de datos (recoja solo lo necesario) y mantenga una carta impresa disponible para quien prefiera no escanear nada. Plataformas como Fowst ya incorporan estos controles de forma nativa, lo que facilita cumplir sin montar una infraestructura legal desde cero.
En resumen:
- La implementación de un menú QR respetuoso con la privacidad requiere una política visible, un acceso seguro por HTTPS y consentimiento separado para marketing y operaciones.
- Los datos recopilados incluyen información técnica y de formularios, con usos que varían entre operaciones, análisis interno y marketing, cada uno con bases legales distintas.
- Es esencial gestionar correctamente la cesión de datos a terceros, asegurando contratos claros y evitando reutilizar datos sin consentimiento explícito, especialmente en plataformas de fidelización.
- Las cookies de seguimiento no esenciales requieren consentimiento explícito y granular, preferible mediante analítica first party o medición server-side para reducir dependencia de terceros.
- La protección técnica, como limitar scripts, revisar QR con frecuencia y mantener una carta impresa, refuerza la seguridad y la confianza del cliente en el sistema.
Tabla de contenidos
- Qué datos recopila un menú QR y por qué importa
- Cómo se usan esos datos: finalidades y bases legales prácticas
- Compartir datos con terceros y cómo gestionarlo
- Cookies, etiquetas y seguimiento: qué pedir y cómo no romper la experiencia
- Seguridad técnica y prevención de phishing vía QR
- Retención, anonimización y procedimientos de borrado
- Checklist paso a paso para configurar un menú QR respetuoso con la privacidad
- Derechos de los usuarios y cómo ofrecerlos (acceso, rectificación, supresión)
- Consentimiento y alternativas: carta impresa y acceso sin marketing
- Normativa legal aplicable a los menús QR
- Buenas prácticas para informar al cliente antes de escanear
- Por qué priorizar la privacidad mejora la confianza y el negocio
- Implementar estos controles desde el editor de Fowst
- Fuentes
- Preguntas frecuentes
Qué datos recopila un menú QR y por qué importa
Cada vez que un cliente escanea el código, el servidor registra automáticamente una serie de datos técnicos, aunque la persona nunca escriba nada. Esa recopilación pasiva suele incluir información de navegación y, en algunos casos, también implica formularios que el cliente sí rellena de forma voluntaria.
- Dirección IP, tipo de dispositivo y sistema operativo.
- Idioma del navegador y ubicación aproximada.
- Páginas del menú vistas, clics en categorías y tiempo de permanencia.
- Datos de formularios: nombre, teléfono o correo si se pide reserva o registro de fidelización.
- Datos de pago cuando el pedido se cierra desde el propio menú.
La distinción importante es entre datos operativos (los que hacen falta para que el pedido llegue a cocina) y datos con fines de marketing (los que alimentan campañas o perfiles de cliente). Los primeros casi nunca requieren consentimiento adicional; los segundos, casi siempre sí.
Cómo se usan esos datos: finalidades y bases legales prácticas
No todos los usos de los datos exigen el mismo nivel de permiso. Gestionar el pedido, calcular tiempos de cocina o generar un ticket son finalidades operativas que se sostienen en la propia relación contractual con el cliente. Analizar patrones de consumo para mejorar el menú entra en una zona intermedia, defendible muchas veces por interés legítimo si se documenta bien. Enviar publicidad o ceder datos a terceros para segmentación necesita consentimiento explícito y separado.
- Operativa: procesar el pedido, cobrar, emitir factura. Base legal: la ejecución del servicio solicitado.
- Analítica interna: medir qué platos se ven más. Base legal: interés legítimo, documentado y revisable.
- Marketing: newsletters, promociones, remarketing. Base legal: consentimiento expreso, nunca por omisión.
Su política de privacidad debe nombrar cada finalidad y su base legal por separado, no en un párrafo genérico que lo mezcle todo. Esa claridad es justamente lo que exige un checklist de privacidad en menús digitales bien construido.
Compartir datos con terceros y cómo gestionarlo
Casi ningún menú QR funciona en aislamiento. Suele apoyarse en varios proveedores externos que también tocan los datos del cliente, y ahí es donde más riesgo se acumula si no se gestiona bien.
- Pasarelas de pago: procesan tarjetas y datos bancarios; exigen su propio nivel de cifrado y cumplimiento PCI.
- Herramientas de analítica: miden tráfico y comportamiento, a menudo con cookies de terceros.
- Sistemas CRM o de fidelización: almacenan historial de pedidos y contacto para campañas futuras.
- Proveedores de hosting: alojan la infraestructura y determinan dónde viven físicamente los datos.
Con cada uno de ellos necesita un contrato de encargado de tratamiento que fije qué puede hacer el proveedor con los datos, dónde están sus servidores y quién tiene acceso. Un mal ejemplo habitual en el sector es reutilizar datos de plataformas de delivery para campañas de fidelización sin haber pedido consentimiento específico para ese uso, algo que genera reclamaciones evitables. Su política debe listar, aunque sea de forma resumida, qué terceros reciben datos y con qué propósito.
Cookies, etiquetas y seguimiento: qué pedir y cómo no romper la experiencia
No todas las cookies son iguales. Las esenciales (mantener la sesión del pedido, recordar el idioma elegido) no necesitan consentimiento previo. Las no esenciales (analítica de terceros, píxeles publicitarios, remarketing) sí lo necesitan, y de forma granular: el cliente debe poder aceptar analítica sin aceptar publicidad.
- Cookies esenciales: sesión, carrito, idioma. Sin consentimiento.
- Cookies de analítica: comportamiento agregado. Consentimiento opcional y separado.
- Etiquetas publicitarias y píxeles: seguimiento entre sitios. Consentimiento explícito obligatorio, según recogen las políticas de tecnologías de anuncios de Google.
Una alternativa técnica cada vez más usada es la analítica first party o la medición server-side, que reduce la dependencia de cookies de terceros y simplifica el aviso de consentimiento. El diseño del banner importa tanto como su contenido: si bloquea el menú hasta que el cliente decide, generará rechazo y quejas.
Consejo profesional: Diseñe el banner de cookies para que el botón «solo esenciales» sea tan visible como «aceptar todo». Un menú que exige aceptar publicidad para ver los platos pierde clientes antes de que pidan nada.
Seguridad técnica y prevención de phishing vía QR
El QR en sí no es peligroso. El riesgo aparece cuando alguien sustituye el código impreso por uno que redirige a un sitio falso, o cuando el menú legítimo carga demasiados scripts de terceros sin control. Los códigos QR pueden facilitar el rastreo del historial de pedidos y contacto precisamente por esa acumulación de etiquetas mal auditadas.
- Sirva el menú siempre por HTTPS, sin excepciones ni redirecciones intermedias por HTTP.
- Aplique una política de seguridad de contenido (CSP) que limite qué dominios pueden ejecutar scripts.
- Active autenticación en dos pasos para cualquier panel de administración del menú.
- Restrinja permisos por rol: un camarero no necesita acceso a analítica ni a facturación.
- Revise físicamente los QR impresos con regularidad y compruebe que la URL de destino no ha cambiado.
Las guías de seguridad recomiendan además monitorizar redirecciones y validar la URL destino antes de imprimir cualquier código nuevo.
Consejo profesional: Pegue una pequeña etiqueta con los últimos cuatro caracteres de la URL junto al QR impreso. Si alguien lo manipula, ese detalle visual ayuda al personal a detectar la sustitución en segundos.
Retención, anonimización y procedimientos de borrado
Guardar datos indefinidamente aumenta el riesgo sin aportar valor.
Defina un procedimiento simple: cuando alguien pida borrar sus datos, localícelos en el sistema de pedidos y en cualquier CRM conectado, elimínelos o anonimícelos, y confirme por escrito en un plazo razonable. Documentar ese proceso una sola vez evita improvisar bajo presión.
Checklist paso a paso para configurar un menú QR respetuoso con la privacidad
Montar un menú QR que cumpla con lo básico no exige un departamento legal. Exige seguir un orden.
- Publique una política de privacidad enlazada directamente desde la pantalla del menú, no escondida en el pie de una web aparte.
- Sirva todo el contenido por HTTPS y verifique el certificado periódicamente.
- Configure el consentimiento en capas: esencial por defecto, analítica y marketing opcionales y separados.
- Limite las etiquetas de terceros a las estrictamente necesarias y revise su lista cada trimestre.
- Mantenga una alternativa impresa visible para quien no quiera escanear nada.
- Negocie con cada proveedor una cláusula de encargado de tratamiento antes de integrarlo.
- Lleve un registro simple de qué terceros reciben datos y para qué.
Puntos a verificar antes de lanzar:
- ¿La política se entiende sin formación legal?
- ¿El acceso al menú funciona sin aceptar cookies no esenciales?
- ¿Existe una carta impresa disponible en sala?
- ¿Alguien en el equipo sabe qué hacer si llega una solicitud de borrado?
Un editor visual como el de Fowst permite activar estos controles desde el propio panel, sin necesidad de tocar código, lo que acelera la puesta en marcha frente a montar cada pieza por separado. La guía de implementación de menú QR sin errores profundiza en cada paso técnico.
Derechos de los usuarios y cómo ofrecerlos (acceso, rectificación, supresión)
Cualquier cliente que haya dejado su nombre, teléfono o correo en un menú QR tiene derecho a saber qué se guardó de él, a corregirlo si está mal y a pedir que se elimine. Estos derechos, conocidos habitualmente como acceso, rectificación, cancelación y oposición, no son un capricho legal: son la contrapartida directa de haber recogido esos datos.
En la práctica, un restaurante pequeño no necesita un departamento dedicado para atenderlos. Basta con un canal único y visible, normalmente un correo electrónico específico mencionado en la política de privacidad, donde el cliente pueda escribir su solicitud. Lo importante es que alguien del equipo sepa qué hacer cuando llega ese correo: localizar los datos en el sistema de pedidos o en el CRM, responder confirmando qué se encontró y ejecutar el cambio o el borrado solicitado en un plazo razonable, idealmente no más de 30 días.
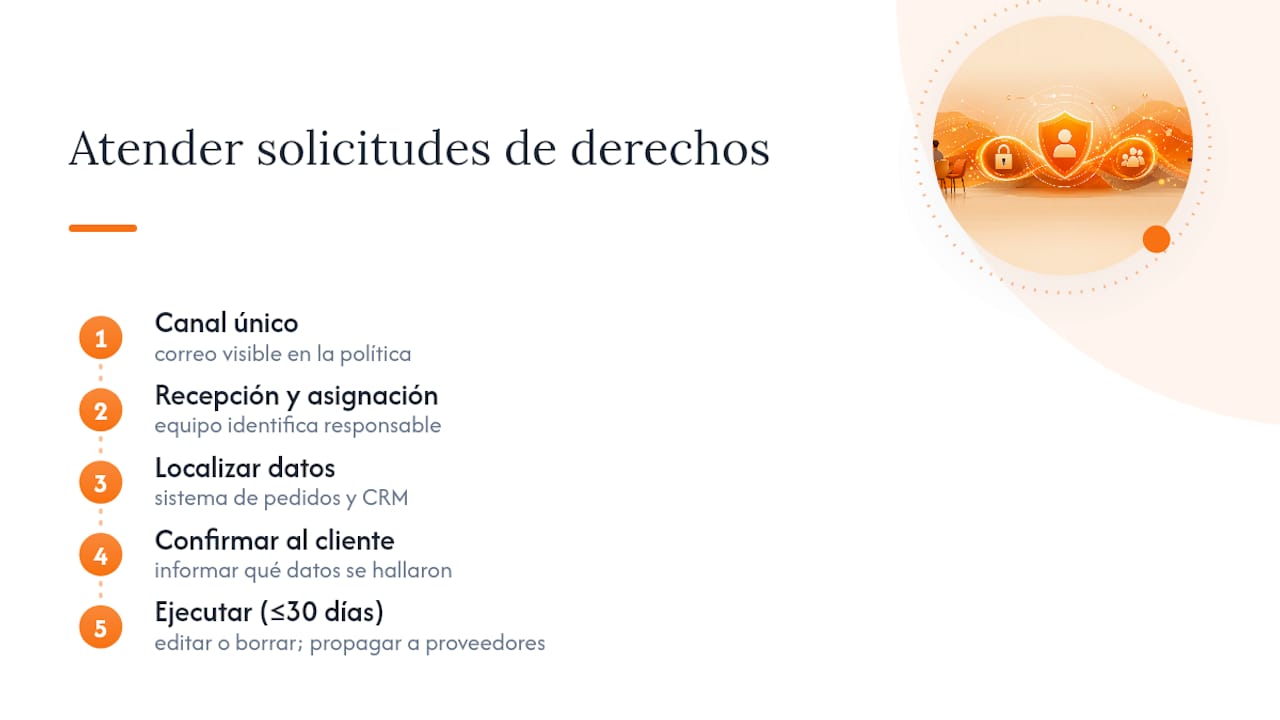
El error más común es no tener ningún proceso definido hasta que llega la primera solicitud real. En ese momento, sin protocolo, la respuesta suele tardar semanas y generar fricción innecesaria con un cliente que solo quería saber qué se sabía de él. Documentar el proceso una vez, aunque sea en una página interna simple, ahorra ese problema.
Otro punto que se olvida con frecuencia: si el restaurante trabaja con un CRM externo o una plataforma de fidelización, la solicitud de borrado debe propagarse también a ese proveedor. No basta con eliminar el registro local si el dato sigue vivo en otro sistema conectado. Por eso el contrato con cada proveedor debe incluir, desde el principio, cómo se gestionan estas peticiones.
Consentimiento y alternativas: carta impresa y acceso sin marketing
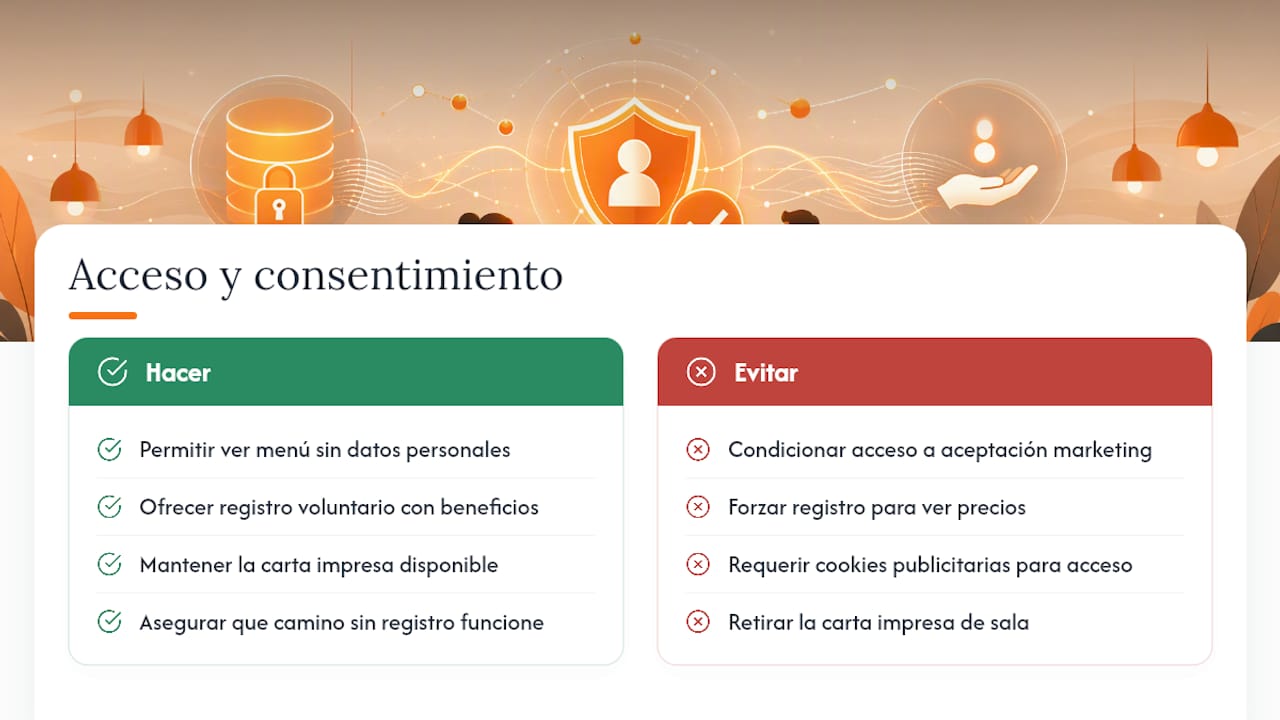
El consentimiento solo vale si es real, y un consentimiento real exige que decir «no» no tenga coste para el cliente. Esto tiene una consecuencia práctica muy concreta para cualquier menú QR: nunca debe condicionarse el acceso a la carta a la aceptación de cookies de marketing o al registro con datos personales. Si un cliente tiene que aceptar publicidad para ver los platos y los precios, ese consentimiento no es libre, es forzado, y además genera rechazo inmediato.
La forma más sencilla de resolverlo es ofrecer dos caminos paralelos desde el primer segundo: ver el menú sin dar ningún dato personal, o registrarse voluntariamente para acumular puntos de fidelidad, recibir confirmaciones por WhatsApp o guardar direcciones de entrega. El primer camino debe funcionar perfectamente sin el segundo. Esto no es solo una buena práctica legal, es también mejor experiencia de cliente: nadie quiere rellenar un formulario para saber si hay paella.
La carta impresa sigue teniendo un papel importante aquí, y no como algo anticuado. Es la alternativa perfecta para quien no quiere escanear nada, no tiene batería en el móvil, o simplemente prefiere no dejar rastro digital de su visita. Mantenerla disponible en sala, aunque el menú digital sea la opción principal, cierra ese hueco de accesibilidad y evita cualquier duda sobre si el acceso al servicio depende de aceptar condiciones digitales. Las guías del sector coinciden en que no condicionar el acceso al menú al consentimiento de marketing es una de las prácticas mínimas esperables, no un extra.
Normativa legal aplicable a los menús QR
El marco de referencia más citado en Europa es el Reglamento General de Protección de Datos (RGPD), que se aplica a cualquier negocio que trate datos personales de clientes dentro de la Unión Europea, con independencia de si el restaurante es pequeño o forma parte de una cadena. El RGPD no menciona los menús QR de forma específica porque no necesita hacerlo: los principios de minimización de datos, consentimiento informado, base legal documentada y derecho de acceso se aplican igual a un formulario web tradicional que a un menú digital con pedido integrado.
Fuera de la Unión Europea, cada mercado tiene su propio marco, y aquí conviene ser preciso en lugar de asumir que una sola ley cubre todos los casos: la normativa aplicable depende de dónde opera el restaurante y de dónde residen sus clientes, no de dónde está alojado el servidor. Un restaurante en Estados Unidos que atiende sobre todo a clientes locales se rige por las leyes de privacidad de su estado, que varían bastante entre California y otros estados sin legislación específica de privacidad al consumidor.
Lo que sí es transversal, independientemente del marco legal exacto, es la expectativa de que el negocio informe con claridad qué datos recoge, para qué los usa y con quién los comparte. Esa expectativa aparece tanto en el RGPD como en la mayoría de leyes estatales estadounidenses de nueva generación, y es la base sobre la que debería construirse cualquier política de privacidad de un menú QR, con independencia de dónde esté el restaurante. Ante dudas específicas sobre su jurisdicción, conviene consultar con un asesor legal local antes de lanzar el sistema.
Buenas prácticas para informar al cliente antes de escanear
La transparencia más efectiva ocurre antes de que el cliente escanee, no después. Un aviso corto y visible junto al código QR, del tipo «este menú puede usar cookies de analítica; consulte nuestra política de privacidad», cambia por completo la percepción del cliente frente a descubrirlo tras haber navegado ya por toda la carta.
Ese aviso previo no necesita ser largo ni técnico. Basta con una frase que indique que existe recopilación de datos y dónde encontrar más detalle, junto con el enlace directo a la política de privacidad accesible desde el propio menú, no escondida tres clics más allá. La política, a su vez, debe usar lenguaje que un cliente sin formación legal entienda en una lectura, siguiendo el mismo espíritu de claridad que aplican las políticas de privacidad de grandes proveedores tecnológicos bien redactadas, aunque a una escala mucho más simple.
También ayuda situar el aviso en el punto físico donde el cliente decide escanear: una pequeña señal en la mesa o el soporte del QR, no solo un texto perdido dentro de la web. Cuanto antes vea el cliente que existe transparencia real, menos fricción sentirá al usar el sistema. Los restaurantes que además ofrecen una demostración visible de qué aspecto tiene el menú antes de escanear, como hacen algunas cartas públicas de referencia en el sector, refuerzan esa sensación de previsibilidad y confianza.
Por qué priorizar la privacidad mejora la confianza y el negocio
La privacidad ya no es solo cumplimiento: es diferenciación. Un cliente que ve una política clara y un acceso sin fricción confía más y vuelve antes. La tendencia hacia analítica sin cookies de terceros y medición en el propio servidor va a acelerarse, así que empezar hoy con las medidas mínimas (HTTPS, consentimiento separado, alternativa impresa) evita reconstruir todo el sistema mañana bajo presión.
— Fowst.com
Implementar estos controles desde el editor de Fowst
Fowst resuelve el problema real detrás de todo esto: montar un menú QR seguro desde cero suele exigir tiempo, conocimientos técnicos y varios proveedores coordinados. Con esta plataforma, esa implementación se puede hacer rápidamente, con un editor visual que no requiere código y soporte para múltiples idiomas mediante integración con servicios de traducción automática, útil para atender turistas además de clientela local.
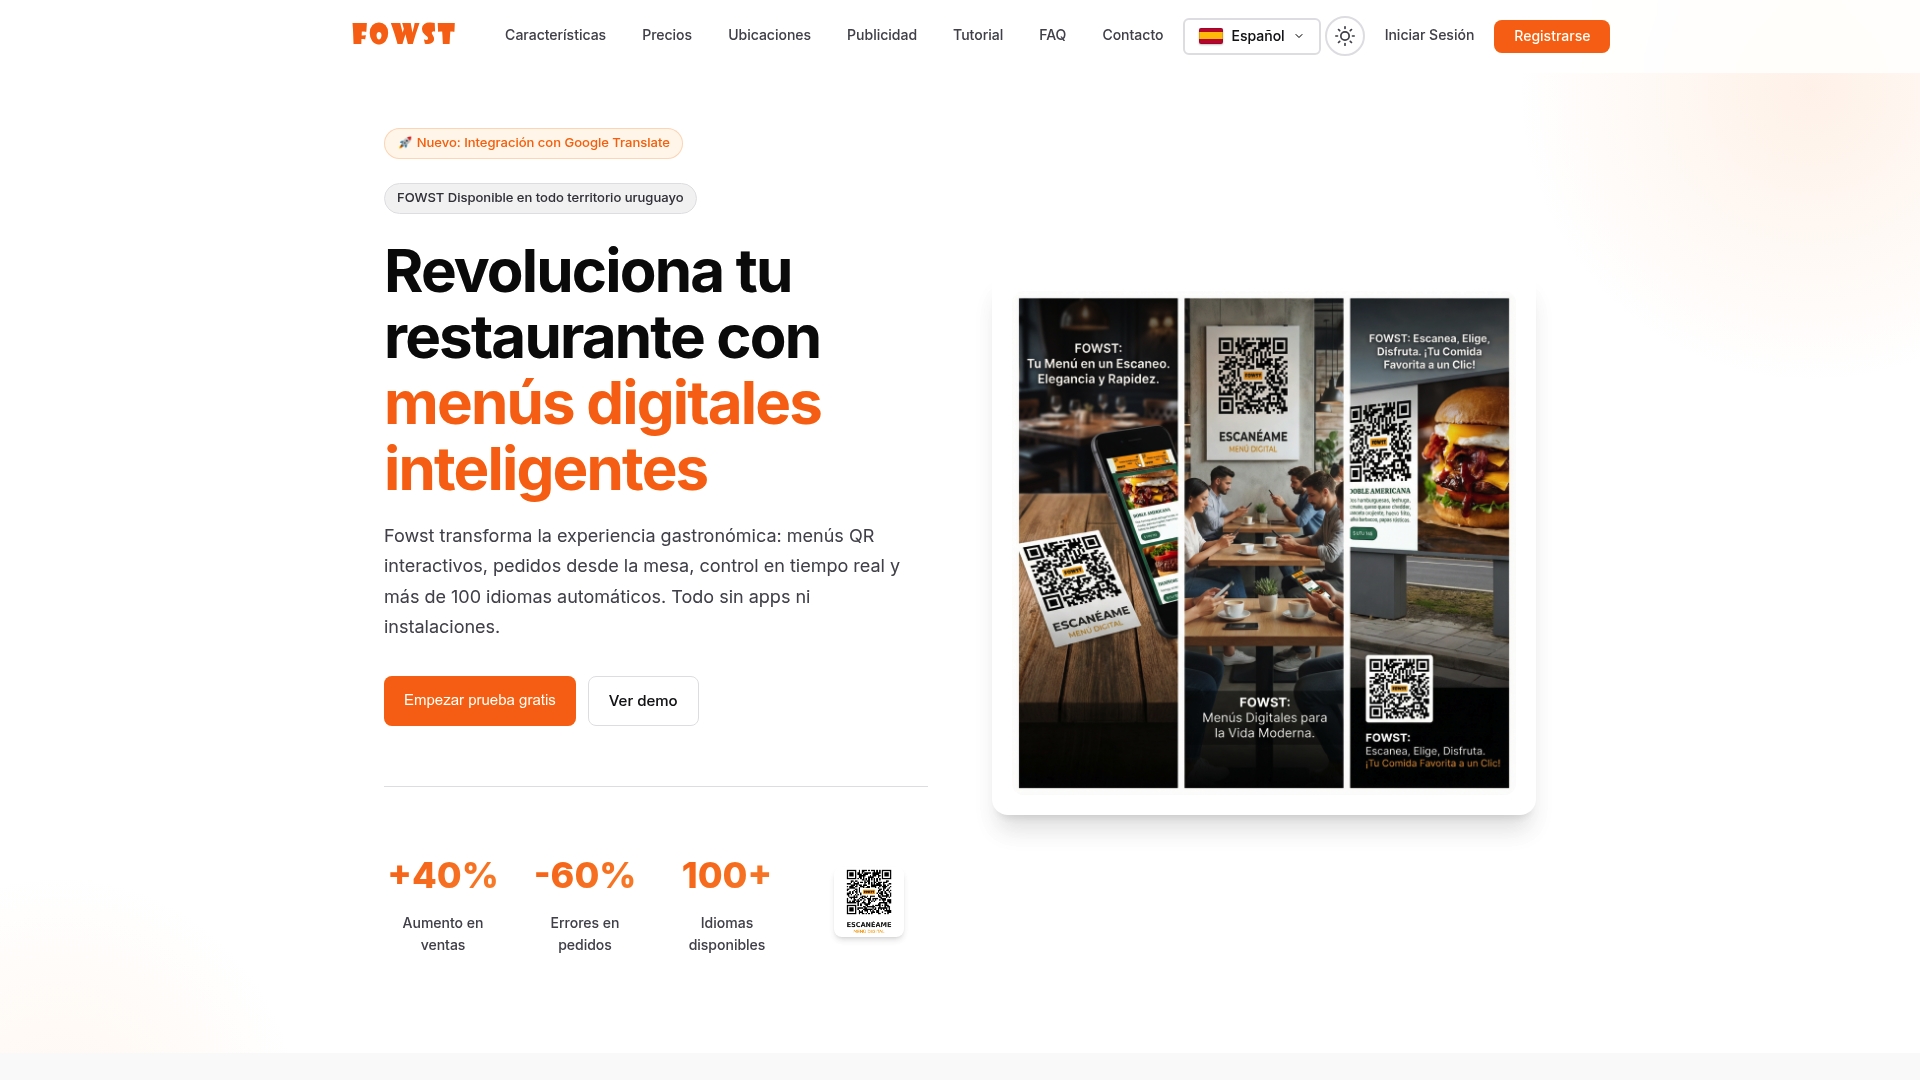
La plataforma permite controlar qué etiquetas de terceros se cargan, configurar el consentimiento sin bloquear el acceso al menú y mantener paneles de administración con acceso restringido por rol. Existen varios planes con distinto alcance de funciones y soporte técnico, con precios disponibles bajo consulta en el sitio. Si gestiona un restaurante y quiere revisar qué plan se ajusta a su volumen de mesas y pedidos, puede consultar los planes y precios de Fowst directamente y empezar a configurar su menú hoy mismo.
Fuentes
Antes de rediseñar su política de privacidad, conviene revisar cómo abordan el tema fuentes especializadas y ejemplos reales del sector.
- Los códigos QR y sus riesgos para la privacidad: cuando hasta escanear un simple menú puede facilitar que nos rastreen
- Seguridad del Código QR
- Google — tecnologías de anuncios (política)
- Checklist definitiva: privacidad en menús digitales
Preguntas frecuentes
¿Qué pasa si alguien escanea mi código QR?
El escáner accede a la URL asociada al código, que en un menú legítimo carga la carta digital; el riesgo aparece si el código físico fue sustituido por uno fraudulento que redirige a un sitio falso.
¿Qué es un menú QR?
Es una carta digital a la que se accede escaneando un código con la cámara del móvil, sin necesidad de instalar ninguna aplicación, como ofrece Fowst con pedido integrado desde la mesa.
¿Qué significa la privacidad y la protección de datos en este contexto?
Significa que el restaurante informa con claridad qué datos recoge al usar el menú, los usa solo para los fines declarados y da al cliente control real sobre el consentimiento de marketing.
¿Cómo saber qué datos recoge un QR?
Revisando la política de privacidad enlazada desde el propio menú, que debe detallar qué datos técnicos y de formulario se capturan y con qué terceros se comparten.
¿Cuánto cuesta implementar un menú QR con estos controles de privacidad?
Los precios de los planes Básico, Delivery, Premium y Enterprise de Fowst están disponibles directamente en su sitio web, según el alcance de funciones que necesite cada restaurante.